


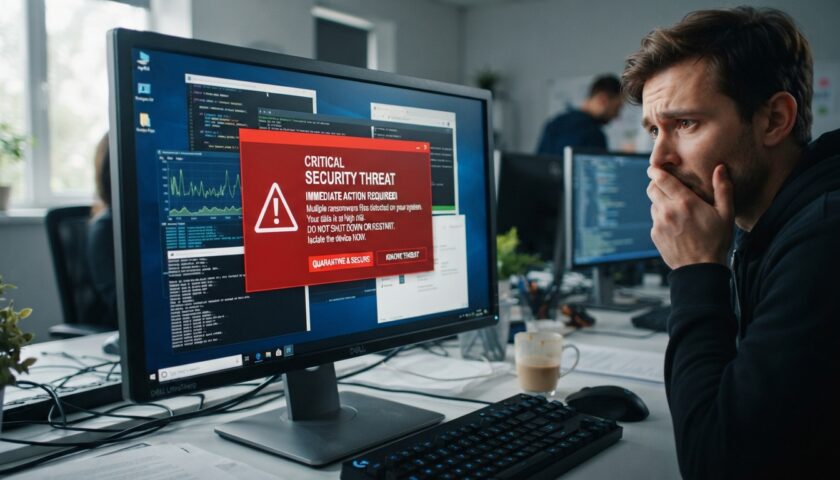
Une fenêtre rouge surgit en plein milieu de la navigation internet. Une alarme stridente retentit. Le message clignote : « Votre ordinateur est infecté. Ne l’éteignez pas. Appelez immédiatement le support technique au numéro ci-dessous. » Panique à bord. La plupart des utilisateurs ne savent pas que ce qu’ils voient relève d’une escroquerie méthodique, l’une des plus pernicieuses du web : l’arnaque au faux support technique. Ce type d’arnaque en ligne s’appuie sur la peur, l’urgence et l’autorité pour piéger les internautes novices. Elle cible particulièrement les seniors et les personnes peu familiarisées avec l’informatique, exploitant leur manque de confiance envers leurs propres compétences numériques. Le mécanisme est parfaitement huilé : créer la panique, offrir une solution apparemment sérieuse, puis demander de l’argent ou un accès précieux à la machine. Comprendre son fonctionnement, c’est déjà se protéger efficacement.
Les mécanismes dissimulés de l’escroquerie au faux support technique
Le scénario type commence souvent après un simple clic. L’utilisateur navigue tranquillement, puis atterrit sur une page piégée, généralement via une annonce publicitaire malveillante ou un lien trompeur. La page se verrouille immédiatement en plein écran, impossible à fermer facilement. Un message d’alerte apparaît, impeccablement formaté pour ressembler à celui de Microsoft, Apple ou de l’opérateur télécom de la victime. Ce détail compte énormément : les escrocs reproduisent les logos officiels, les couleurs typiques, même la typographie des grandes entreprises. Cette imitation crédible réduit immédiatement le doute psychologique de la personne face à l’écran.
L’alarme sonore joue un rôle primordial dans le processus. Elle déclenche une réaction émotionnelle viscérale : la peur. Le cerveau entre en mode réflexe et critique diminue. Le numéro de téléphone affiché à l’écran devient alors l’unique échappatoire apparente. La victime l’appelle, et c’est précisément là que le piège se resserre. À l’autre bout du fil, un interlocuteur calme et courtois se présente comme un technicien certifié. Il parle avec assurance, utilise du jargon informatique, pose des questions précises sur le système d’exploitation. Il inspire confiance. C’est un élément clé : les arnaques au faux support technique prospèrent sur cette asymétrie d’autorité perçue.

Le technicien propose alors une solution : installer un logiciel de prise en main à distance comme TeamViewer, AnyDesk ou Chrome Remote Desktop. Ces outils sont légitime en soi, mais entre les mains d’un escroc, ils deviennent les portes d’entrée vers l’intimité numérique de la victime. Une fois l’accès établi, le fraudeur prend contrôle de l’écran à distance. Il ouvre l’Observateur d’événements Windows, clique sur quelques fichiers journaux innocents, puis annonce d’un ton grave : « Je vois plusieurs virus. Votre système est gravement compromis. Sans intervention immédiate, vos données bancaires et personnelles seront volées. » Bien sûr, il n’existe aucun virus. Ces fichiers sont parfaitement normaux. Mais présentés au mauvais endroit, avec le bon ton dramatique, ils semblent accablants.
Le moment critique : la demande financière
Après avoir construit la confiance et amplifié la peur, l’escroc présente sa solution. Mais elle coûte cher. Très cher. Une « intervention de nettoyage » à 300, 500 ou même 1000 euros. Un abonnement de protection annuel facturé entre 200 et 400 euros. Ou une approche plus discrète : une demande de paiement en cartes cadeaux iTunes, Google Play ou Amazon. Pourquoi les cartes cadeaux ? Parce qu’elles sont difficilement traçables et qu’une fois utilisées, l’argent est irrécupérable. C’est l’un des indicateurs les plus fiables d’une escroquerie : aucun service de support technique légitime ne réclame de paiement en cartes cadeaux. Ce choix de moyen de paiement tranche avec les pratiques commerciales normales et révèle l’intention criminelle.
Dans les cas les plus graves, l’escroc profite de l’accès à distance pour consulter les comptes bancaires stockés sur l’ordinateur, relever les identifiants, ou installer un logiciel espion qui continue à transmettre des données longtemps après la conversation. Certaines victimes ne découvrent la fraude que des semaines plus tard, lorsqu’elles reçoivent des relevés bancaires anormaux. D’autres ne le découvrent jamais, persuadées d’avoir évité une catastrophe grâce à l’intervention coûteuse du faux technicien.
Comment reconnaître et déjouer l’arnaque avant de tomber dans le piège
Plusieurs signaux d’alerte permettent de distinguer une fausse alerte de sécurité d’une véritable notification. Ces indices se révèlent cruciaux pour les utilisateurs novices qui hésitent entre confiance et prudence. Le premier indice concerne la manière dont les alertes légitimes fonctionnent. Microsoft, Apple, Google et les fournisseurs d’accès internet n’affichent jamais un numéro de téléphone dans une alerte de sécurité pour vous forcer à appeler. C’est une règle d’or. Les véritables alertes de sécurité proposent soit une action directe sur l’écran (mise à jour en un clic), soit des indications pour accéder à un panneau de contrôle. Elles ne créent jamais d’urgence artificielle exigeant un coup de téléphone immédiat.
Le deuxième signal concerne le contexte technique lui-même. Un véritable virus ou malware agit discrètement, en arrière-plan. Il n’affiche pas d’alarme bruyante dans le navigateur pour se signaler. Ce mécanisme n’aurait aucun sens du point de vue du code malveillant : pourquoi un virus révèlerait-il sa présence ? Les faux supports techniques jouent sur une mauvaise compréhension de la cybersécurité : les utilisateurs novices croient que les menaces s’annoncent. Elles ne le font pas. Elles se cachent. L’apparition spectaculaire d’une alarme est généralement le signe que c’est du théâtre, rien de plus.
Le troisième signal porte sur les exigences de paiement. Voici un fait très simple : aucun service sérieux ne réclame de paiement en cartes cadeaux, en cryptomonnaies ou en virement bancaire immédiat. Les entreprises légitimes utilisent des systèmes de paiement traçables et sécurisés (PayPal, cartes bancaires avec protection, factures officielles). L’insistance sur le paiement immédiat, l’urgence constamment rappelée, l’absence de documentation ou de contrat : tous ces éléments constituent des drapeaux rouges visibles à l’œil nu. Pourtant, beaucoup de victimes les ignorent, submergées par l’émotion de l’urgence.
| Indicateur | Alerte légitime | Faux support technique |
|---|---|---|
| Numéro de téléphone à l’écran | Jamais | Toujours affiché de manière bien visible |
| Urgence créée | Modérée, avec délai de réflexion | Extrême, génère la panique |
| Demande de paiement | Systématisée, traçable, documentée | Cartes cadeaux, crypto, virements rapides |
| Accès à distance proposé | Rarement, toujours avec avertissement | Présenté comme étape de « diagnostic » obligatoire |
| Logo et présentation | Fidèle aux standards officiels | Parfois légèrement décalé, trop agressif visuellement |
Les réflexes pratiques à adopter face à une fausse alerte
Si une fenêtre de ce type apparaît, la première action est de ne pas appeler le numéro affiché. Cela peut paraître évident, mais dans le stress du moment, l’évidence disparaît. La deuxième action consiste à fermer immédiatement le navigateur. Un simple clic sur la croix suffit généralement. Si la fenêtre refuse de fermer, il faut utiliser le gestionnaire des tâches (Ctrl + Maj + Échap sur Windows, Cmd + Option + Échap sur Mac) pour forcer la fermeture du navigateur. Cette technique élimine l’alerte dans 99% des cas, car il ne s’agit que d’une page web, pas d’une véritable menace.
Redémarrer l’ordinateur constitue une troisième option rassurante pour beaucoup d’utilisateurs. Elle réinitialise le système et supprime la fausse alerte. Ensuite, il faut résister à l’impulsion de rechercher le numéro sur internet pour « vérifier ». Cette recherche mènera souvent vers les profils sociaux, les sites arnaqués ou les forums où d’autres victimes ont partagé leur expérience, renforçant l’illusion que le support existe vraiment. C’est un piège psychologique classique : vous confirmerez l’arnaque sans le savoir.
Les vulnérabilités des utilisateurs novices et le profil des victimes cibles
L’arnaque au faux support technique ne choisit pas ses victimes au hasard. Elle cible précisément les profils dont la maîtrise technologique est limitée. Les données et études montrent que les personnes âgées, notamment les seniors au-delà de 60 ans, constituent la majorité des victimes ayant effectivement payé. Pourquoi cette concentration ? Plusieurs facteurs psychologiques et techniques se combinent. Premièrement, les personnes âgées font généralement davantage confiance à l’autorité et aux experts. Un interlocuteur qui se présente comme un technicien certifié bénéficie d’une crédibilité naturelle, amplifiée par le fait qu’il parle avec assurance. Deuxièmement, l’informatique reste souvent perçue comme une boîte noire incompréhensible, un domaine d’expertise lointain. Si un technicien dit qu’il y a un virus, comment contredire quelqu’un qui maîtrise clairement le sujet mieux que vous ?
Cependant, l’arnaque en ligne s’étend bien au-delà des seniors. Les jeunes adultes, notamment les générations Y et Z, sont également exposés, même s’ils sont statistiquement moins nombreux à payer. Pourquoi ? Parce que les escrocs ont adapté leurs tactiques. Au lieu de cibler des individus isolés, ils envoient massivement des faux e-mails de renouvellement d’abonnement antivirus, prétendant que votre protection a expiré et qu’un prélèvement automatique est imminent. Ou ils appellent directement en se présentant comme le support de votre fournisseur d’accès internet, signalant des anomalies de connexion suspectes. Ces approches plus discrètes et moins alarmistes piègent des utilisateurs qui se croient avertis.
Le niveau d’alphabétisation numérique détermine aussi la susceptibilité. Quelqu’un qui n’a jamais vraiment utilisé d’antivirus, qui ignore comment fonctionne un navigateur ou ce qu’est réellement un processus système, sera naturellement plus vulnerabilité aux explications alarmistes du faux technicien. C’est un avantage pour l’escroc : il exploite non pas une faille dans le code, mais une faille dans les connaissances. Il n’a pas besoin de pénétrer un firewall high-tech. Il a juste besoin de quelques minutes face à quelqu’un qui doute de lui-même.
L’exploitation psychologique au cœur de l’arnaque
Au-delà des différences d’âge ou de compétences, l’arnaque au faux support technique repose sur des principes psychologiques universels. L’urgence est le premier levier. Lorsque le cerveau perçoit une menace immédiate, les zones responsables de la réflexion critique se désactivent. C’est un mécanisme de survie ancien : face au danger, on agit d’abord, on réfléchit après. Les escrocs le savent. Voilà pourquoi le message clignote, l’alarme hurle, et le texte annonce une catastrophe imminente. Chaque seconde compte. Appeler maintenant. Ne pas attendre. Votre vie numérique dépend de cette décision.
L’ancrage de l’autorité fonctionne également à merveille. Lorsqu’une personne occupant une position d’autorité (un « technicien » compétent) vous dit quelque chose, vous avez naturellement tendance à le croire. Cela s’appelle le biais d’autorité. L’escroc l’utilise sans modération. Il parle d’une voix posée, utilise du jargon technique, pose des questions précises sur votre système. Il sait que chaque détail renforcera votre confiance. Puis, il change de ton : il partage sa « préoccupation » face à la gravité du problème. Maintenant, il n’est plus juste un technicien. Il devient votre protecteur, quelqu’un qui se soucie vraiment de votre bien-être. Cette transition émotionnelle est calculée et redoutable.
Les répercussions concrètes et les mesures à prendre après avoir été piégé
Pour ceux qui ont déjà commis l’erreur d’appeler ou de télécharger un logiciel de prise en main à distance, les conséquences peuvent s’étendre bien au-delà de la perte financière immédiate. Il faut agir rapidement et méthodiquement pour limiter les dégâts. Le premier geste consiste à déconnecter l’ordinateur d’internet. Si un escroc a eu accès à la machine via un logiciel de contrôle à distance, cette déconnexion interrompt sa capacité à continuer l’intrusion en temps réel. Cela crée une fenêtre d’opportunité pour sécuriser le système.
Ensuite, il faut désinstaller le logiciel de prise en main à distance utilisé par l’escroc. Sur Windows, allez dans « Paramètres > Applications » et recherchez des noms comme TeamViewer, AnyDesk, ou tout autre logiciel que vous n’aviez pas volontairement installé. Sur Mac, vérifiez les Applications et supprimez les programmes suspects. Cette étape est cruciale : tant que le logiciel reste installé, un attaquant déterminé pourrait potentiellement y accéder à nouveau, même après une déconnexion initiale.
La troisième mesure porte sur les identifiants. Depuis un autre appareil (un téléphone, une tablette, un ordinateur différent), changez immédiatement les mots de passe des comptes sensibles : messagerie électronique, services bancaires, réseaux sociaux. L’email est prioritaire, car il fonctionne comme une clé maître pour réinitialiser d’autres comptes. Un attaquant ayant accès à votre email peut réinitialiser tous vos autres mots de passe. En changeant votre email depuis un appareil sécurisé, vous reprenez le contrôle.
- Déconnecter immédiatement l’ordinateur d’internet
- Désinstaller tous les logiciels de prise en main à distance non reconnus
- Changer les mots de passe depuis un autre appareil, en commençant par l’email
- Avertir la banque de l’incident et surveiller les relevés bancaires
- Effectuer un scan antivirus complet si vous utilisez un appareil réputé sécurisé
- Signaler l’escroquerie aux autorités compétentes, par exemple sur Cybermalveillance.gouv.fr, la plateforme gouvernementale française
- Considérer le gel du crédit si des données personnelles sensibles ont été exposées
L’importance de la communication auprès des proches
Un aspect souvent négligé de la prévention concerne la sensibilisation des proches. Si vous avez des parents âgés, des grands-parents, ou des amis peu familiarisés avec les arnaques numériques, une conversation bienveillante peut prévenir bien des catastrophes. Il ne s’agit pas de condescendance, mais de partage d’information. Vous pourriez, par exemple, envoyer un message à votre mère : « Maman, j’ai lu quelque chose d’intéressant. Si tu vois jamais une fenêtre rouge sur l’ordinateur avec un numéro à appeler, ne l’appelle pas. Appelle-moi plutôt. » Simple. Efficace. Non accusatoire.
De nombreux professionnels de l’assistance informatique à distance, comme ceux opérant pour des entreprises spécialisées, ont eux-mêmes compilé des listes de signes permettant de reconnaître ces arnaques. Certaines organisations proposent même des guides gratuits en ligne. Les ressources existent. Ce qui manque, c’est souvent la transmission de cette connaissance au sein des cercles familiaux et amicaux. Chaque conversation peut devenir un vecteur de prévention.
L’évolution des tactiques arnaque et les tendances émergentes
L’arnaque au faux support technique n’est pas figée. Elle évolue constamment, adaptant ses méthodes aux nouvelles technologies et aux réactions des utilisateurs. Par exemple, certains escrocs ne bloquent plus l’écran en plein page. Ils envoient à la place des SMS ou des appels directs, se présentant comme un représentant du support de votre opérateur télécom. Ils signalent une anomalie suspecte sur votre ligne et proposent une « vérification gratuite ». C’est l’hameçonnage par téléphone, appelé phishing vocal ou vishing. Cela fonctionne car l’utilisateur ne remarque pas la fausse alerte à l’écran. Le danger arrive par un autre canal.
Une autre variation concerne les faux e-mails de renouvellement d’abonnement. Ces e-mails imitent parfaitement les vrais avis de renouvellement envoyés par les éditeurs d’antivirus. Ils annoncent qu’une protection va expirer et qu’un prélèvement automatique est imminent. Ils invitent à « confirmer » ou « annuler » en cliquant sur un lien. Le lien mène vers une fausse page web ressemblant au vrai site, où l’utilisateur est invité à entrer ses informations bancaires pour arrêter le renouvellement. Bien sûr, il n’y a jamais eu d’abonnement à renouveler. Les données sont simplement volées.
L’intégration de l’intelligence artificielle et du deepfake ajoute une nouvelle dimension aux risques. Imaginez recevoir un appel téléphonique d’une voix qui ressemble parfaitement à celle du support officiel de Microsoft ou de votre banque. Techniquement, c’est déjà possible. Ces voix synthétiques hyperréalistes pourraient bientôt être utilisées pour personnaliser les arnaques, rendant l’imitation encore plus convaincante. Les futures victimes potentielles ne sauront plus à quel élément faire confiance : l’écrit, le visuel, ou maintenant, l’audio.
Parallèlement, les escrocs exploitent les nouvelles tendances. Avec l’essor du travail à distance et de l’utilisation des services cloud, certains arnaqueurs ciblent maintenant les petites entreprises avec une version B2B de la fausse alerte de support. Ils prétendent identifier une faille de sécurité critique sur le serveur de l’entreprise, exigeant un paiement urgent pour corriger le problème. Les entrepreneurs, sous pression, sont parfois moins vigilants que le consommateur moyen.
La montée en charge de la cybercriminalité organisée
Ce qui distingue l’arnaque contemporaine du faux support technique des premières versions, c’est son organisation. Ce n’est plus un escroc isolé. C’est une industrie structurée, avec des call centers entiers dédiés, des protocoles écrits, des scripts perfectionnés, et même un système d’affiliation où les arnaqueurs gagnent une commission sur chaque victime. En Inde, au Pakistan ou en Roumanie, des centaines de numéros opèrent quotidiennement, ciblant des dizaines de millions d’utilisateurs. Le taux de conversion reste faible (peut-être 1 à 3%), mais avec un volume aussi massif, le revenu demeure très lucratif.
Cette professionnalisation rend la lutte contre le phénomène plus complexe. Les autorités peuvent identifier et fermer un site web trompeur, mais le call center responsable change simplement de numéro et recommence. Les plateformes télécom, de leur côté, luttent contre le usurpation de numéro (spoofing), où un escroc fait apparaître sur votre téléphone le numéro officiel d’une grande entreprise. Techniquement, c’est difficile à combattre à grande échelle.
Comment puis-je vérifier si je suis en train de subir une arnaque au faux support technique ?
Les signaux clés incluent : une alarme bruyante à l'écran, un numéro de téléphone à appeler d'urgence, une demande de paiement en cartes cadeaux ou cryptomonnaies, et une pression psychologique forte exigeant une action immédiate. Les services de support légitime n'agissent jamais ainsi. Si vous doutes, fermez simplement le navigateur avec Ctrl + Maj + Échap ou redémarrez l'ordinateur. La fausse alerte disparaîtra. Si vous avez des questions ultérieures, contactez directement votre fournisseur par les coordonnées officielles que vous retrouverez sur leurs site ou document officiel, jamais par le numéro affiché à l'écran.
J'ai déjà payé un faux support technique. Que faire immédiatement ?
Actionnez les étapes d'urgence : déconnectez l'ordinateur d'internet, désinstallez tout logiciel de prise en main à distance, changez vos mots de passe depuis un autre appareil (en priorité, votre email), et contactez votre banque pour signaler la transaction suspecte. Vous pouvez également porter plainte auprès des autorités locales et signaler l'incident sur
La meilleure protection est l'information. Parlez-leur de ces arnaques de manière simple et bienveillante. Expliquez-leur que les vrais services de support ne les appelleront jamais en premier et que les alertes de sécurité légitimes ne demandent jamais d'appeler un numéro. Envisagez de mettre en place des contrôles parentaux simples ou d'utiliser
Oui, c'est une possibilité. Si un escroc a eu accès à votre machine via un logiciel de prise en main à distance, il aurait théoriquement pu installer des logiciels malveillants en arrière-plan. Ces malwares peuvent transformer votre ordinateur en « zombie », l'utilisant pour envoyer des spams ou attaquer d'autres systèmes. C'est pourquoi il est crucial de désinstaller immédiatement tout logiciel de prise en main à distance non autorisé, de changer les mots de passe, et si vous suspectez toujours une intrusion, d'envisager une restauration complète du système depuis zéro ou un scan antivirus professionnel. Plusieurs options gratuites peuvent renforcer votre sécurité après une incident. Des antivirus gratuits comme Avast ou Bitdefender Free offrent une protection basique. Cependant, si vous soupçonnez une intrusion sérieuse, les scans gratuits pourraient ne pas détecter tous les malwares sophistiqués. Considérez plutôt une réinitialisation complète du système ou une restauration depuis une sauvegarde antérieure à l'incident. Pour la surveillance bancaire, des services gratuits comme ceux proposés par votre banque vous alertent sur les transactions suspectes. Je suis Julien, passionné de high-tech, gaming et tout ce qui rend nos loisirs plus fun.Comment puis-je protéger mes parents ou grands-parents contre cette arnaque ?
Les arnaqueurs pourraient-ils utiliser mon ordinateur pour attaquer d'autres personnes ?
Existe-t-il des outils gratuits pour me protéger contre le vol de données après une intrusion ?
J’adore tester, comparer et expliquer pour que chacun fasse les bons choix et profite à fond de ses passions.
Mon rôle ? Rendre la technologie simple, utile et ludique. Pas de jargon, pas de blabla : des conseils concrets, des tests honnêtes et des idées pour se faire plaisir.

